Passé l’effet de surprise, c’est aujourd’hui l’heure des questions. Comment peut-on pirater des frigos à travers tout le pays ?
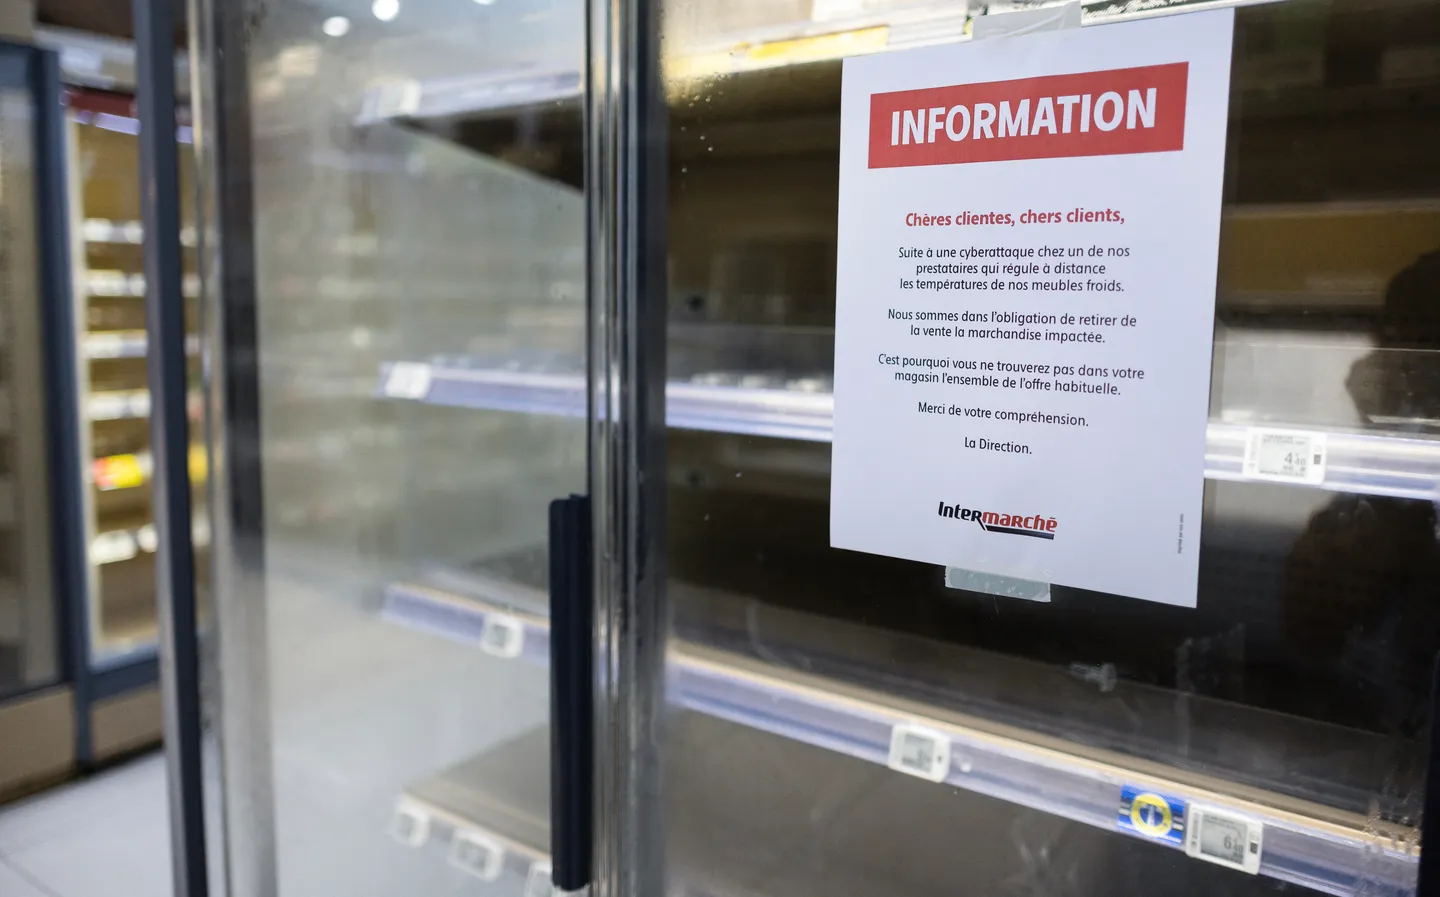
Hier, une cyberattaque n’a pas tenté de voler les données des clients, mais a transformé des frigos en chambres chaudes. Les frigos ont affiché plus de 50 degrés Celsius. Des tonnes d’aliments surgelés doivent être jetées.
Au moins 300 points de vente Intermarché et Netto, moins d’une centaine de magasins du réseau de Coopérative U, des magasins du groupement E. Leclerc, 80 supermarchés Carrefour et une trentaine de Monoprix sont concernés par cette attaque.
Une enquête a été ouverte. D’après la chaîne BFMTV, les pirates auraient ainsi "réussi à déclencher à distance le dégivrage forcé" des réfrigérateurs, congélateurs et autres chambres froides de nombreux magasins.
Les unités touchées étant des frigos de la marque danoise Danfoss, le fabricant s’est expliqué ce matin.
De vieux logiciels en cause
"La majorité des unités touchées sont des produits anciens, notamment les systèmes AK-SM800 et AK-SC355, qui ont atteint leur fin de vie et ne bénéficient plus de mises à jour logicielles ou de sécurité", a écrit Danfoss dans un communiqué transmis à l’AFP.
Le groupe précise qu’il a recommandé à ses clients de maintenir à jour les systèmes pris en charge et de "migrer les systèmes hérités vers des solutions de génération actuelle".

Danfoss fournit des mises à jour de micrologiciel et de sécurité pour les produits pris en charge.
"S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit", a réagi le PDG de Coopérative U, Dominique Schelcher, sur X.
Le Premier ministre français, Sébastien Lecornu, a demandé à l’Agence nationale de la sécurité des systèmes d’information (Anssi) de se saisir du sujet.